A través de esta infografía de la Protección de Datos Personales y Garantías de derechos digitales, se explicará de qué trata esta ley que actúa como el complemento del Reglamento General de Protección de Datos (RGPD) dentro del sistema legal español.
En este sentido, mientras que, el RGPD establece las bases comunes para la protección de datos en toda la Unión Europea, la LOPDGDD adapta y desarrolla estas disposiciones al contexto nacional, abordando cuestiones específicas que este reglamento europeo no detalla.
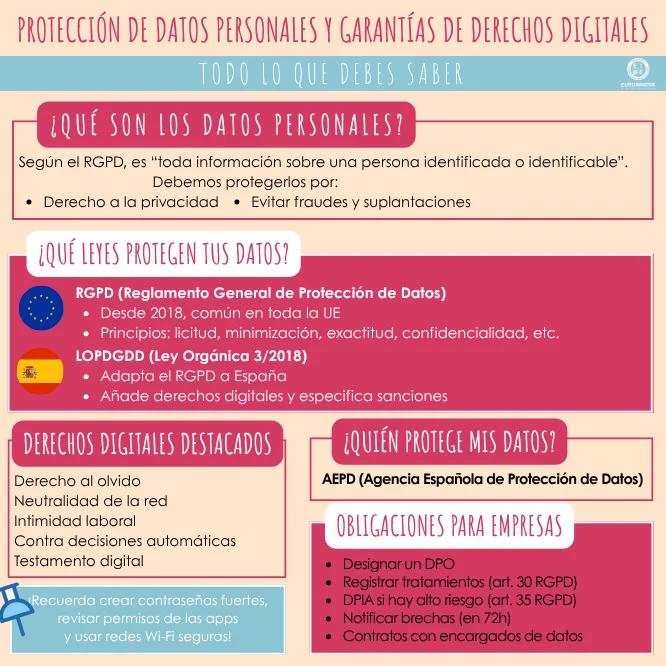
¿Qué son los datos personales y por qué es importante protegerlos?
Los datos personales son cualquier información que identifica o permite identificar a una persona física, comprendiendo desde lo obvio, es decir, su nombre completo, DNI o pasaporte) hasta lo aparentemente inofensivo, tal como la dirección IP, identificadores de cookies, datos de geolocalización, entre otros datos.
Al respecto, en su artículo 4 el RGPD define este concepto como: “toda información sobre una persona física identificada o identificable”.
De tal forma, es crucial proteger estos datos por las siguientes razones:
Derecho a la privacidad y dignidad
En esta infografía de la Protección de Datos Personales y Garantías de derechos digitales es importante exponer que, la privacidad es un derecho fundamental reconocido en el artículo 12 de la Declaración Universal de Derechos Humanos, así como en el artículo 18 de la Carta de los Derechos Fundamentales de la UE.
En este sentido, garantizarla preserva la autonomía personal y la intimidad.
Prevención del fraude y la suplantación de identidad
Según la Oficina de Seguridad del Internauta (OSI) del INCIBE, en 2023 se reportaron más de 200.000 delitos cibernéticos en España, muchos relacionados con el robo de datos bancarios y la clonación de tarjetas.
Confianza digital y reputación empresarial
Un estudio de Cisco de 2024 muestra que el 84 % de los consumidores abandonarían una relación comercial tras una violación de datos graves.
Así pues, cumplir la normativa y aplicar buenas prácticas de seguridad mejora la fidelidad y la imagen de marca.
El marco legal en España: RGPD y LOPDGDD
En España, el tratamiento de datos personales se rige principalmente por 2 normas:
Reglamento (UE) 2016/679 (RGPD)
Aplicable desde el 25 de mayo de 2018 en toda la Unión Europea, moderniza la protección de datos en un entorno digital.
De tal manera, en el artículo 5 establece principios como licitud, finalidad, minimización, exactitud, limitación de conservación, integridad, confidencialidad y responsabilidad proactiva.
Ley Orgánica 3/2018 (LOPDGDD)
En esta infografía de la Protección de Datos Personales y Garantías de derechos digitales, hay que mencionar que la Ley Orgánica 3/2018 (LOPDGDD) se trata de una adaptación del RGPD al ordenamiento español.
Incorpora derechos digitales específicos en el Título X, regula las infracciones y sanciones, y detalla aspectos como la edad mínima para el consentimiento en el artículo 7.
Estos marcos legales obligan a responsables y encargados de tratamiento a implementar medidas técnicas y organizativas adecuadas, desde cifrado y pseudonimización hasta formación continua y auditorías periódicas.
¿Qué derechos digitales protege la LOPDGDD en España?
La LOPDGDD amplía los derechos reconocidos por el RGPD y añade garantías propias:
Derecho al olvido
Permite solicitar la eliminación de enlaces obsoletos o irrelevantes en buscadores, tal como, por ejemplo, que un usuario puede pedir a Google que suprima resultados antiguos que perjudiquen su reputación.
Derecho a la neutralidad de la red
En esta infografía de la Protección de Datos Personales y Garantías de derechos digitales, hay que mencionar que, el Derecho a la neutralidad de la red consiste en el acceso sin discriminación a todos los contenidos y servicios en Internet, sin bloqueos o ralentizaciones injustificadas.
Derecho a la intimidad informativa en el ámbito laboral
Regula el uso de sistemas de videovigilancia, geolocalización o control de acceso en el puesto de trabajo.
Protección frente a decisiones automatizadas
En el artículo 22 del RGPD se establece el Derecho a no ser objeto de decisiones basadas únicamente en tratamientos automatizados, tales como, por ejemplo, ofertas de crédito basadas en algoritmos, con las excepciones justificadas.
Derecho al testamento digital
En el artículo 96 de la LOPDGDD, este ofrece la posibilidad de determinar el destino de sus datos tras el fallecimiento.
¿Quién protege los datos personales en España?
La Agencia Española de Protección de Datos (AEPD) es el organismo independiente que se ocupa de supervisar y velar por el cabal cumplimiento de la normativa.
Entre sus principales funciones, podemos mencionar las siguientes:
Instruir expedientes sancionadores
En el artículo 83 del RGPD se establecen sanciones de hasta un monto de 20 millones de euros o, en su defecto, el 4 % de la facturación global anual.
Atender reclamaciones y consultas
Más de 50.000 expedientes iniciados en 2024, incluyendo peticiones de acceso, rectificación y supresión.
Difundir guías y códigos de conducta
Publicación de recursos prácticos, plantillas de avisos legales y formularios de DPIA. Además, existe colaboración con autoridades de otros países para garantizar trasferencias internacionales seguras y coherentes.
Consejos para proteger los datos personales en la era digital
A través de esta infografía de la Protección de Datos Personales y Garantías de derechos digitales, ofrecemos algunos consejos que se pueden poner en práctica para proteger los datos personales en la era digital:
Contraseñas seguras y gestores de claves
Usa frases largas y únicas; evita combinaciones predecibles, de modo que, un gestor de contraseñas como Bitwarden o KeePass simplifica su administración.
Autenticación en dos factores (2FA)
Actívala en servicios de banca, correo y redes sociales. Puede ser por SMS, app (Google Authenticator) o llave física (YubiKey).
Actualizaciones constantes
En esta infografía de la Protección de Datos Personales y Garantías de derechos digitales, cabe mencionar que, nunca se tienen que postergar parches de seguridad, puesto que, un 60 % de los incidentes se aprovechan de vulnerabilidades conocidas y corregidas.
Configuración de privacidad
Hay que revisar permisos de apps en smartphone y extensiones del navegador, siendo preciso limitar el acceso a cámara, micrófono y ubicación.
Cifrado de datos
En dispositivos móviles y ordenadores, es conveniente usar BitLocker, FileVault o herramientas de cifrado de correo (PGP).
Redes Wi-Fi seguras
Hay que cambiar la contraseña por defecto del router, para lo que se tiene que emplear WPA3 cuando esté disponible.
Formación y concienciación
En empresas, se tienen que organizar cursos y simulacros de phishing para empleados. Según el Observatorio de Seguridad de la Información, el 85 % de las brechas implican factor humano.
Protección de datos en empresas y organizaciones: obligaciones legales
En esta infografía de la Protección de Datos Personales y Garantías de derechos digitales, es importante mencionar que, las entidades que procesan datos personales deben cumplir con las siguientes obligaciones:
Designar un Delegado de protección de datos (DPO)
Es obligatorio para administraciones públicas, cumplir con el tratamiento a gran escala de datos sensibles o seguimiento sistemático.
Registrar las actividades de tratamiento
En el artículo 30 del RGPD, se expone que hay que registrar un documento interno que detalle finalidad, categorías de datos, destinatarios y plazos de conservación.
Realizar Evaluaciones de Impacto (DPIA)
En esta infografía de la Protección de Datos Personales y Garantías de derechos digitales, hay que resaltar que, en el artículo de la 35 del RGPD, se expone que hay que realizar evaluaciones de impacto cuando el tratamiento entrañe alto riesgo para los derechos y libertades de las personas
Notificar brechas de seguridad
Esto debe hacerse con un plazo máximo de 72 horas a la AEPD y, si afecta a la privacidad de los usuarios, comunicarlo sin dilación a los interesados.
Contratación de encargados externos
Se tienen que firmar contratos que especifiquen medidas de seguridad y obligaciones en caso de subcontratación.
Así pues, el cumplimiento no solamente evita sanciones, sino que fortalece la cultura interna de seguridad y la confianza con socios y clientes.
Principales desafíos en la protección de datos y derechos digitales
En esta infografía de la Protección de Datos Personales y Garantías de derechos digitales, los principales desafíos en la protección de datos y derechos digitales son los siguientes:
Inteligencia artificial y algoritmos de perfilado
Garantizar transparencia en cómo se toman decisiones automatizadas y evitar sesgos discriminatorios.
Internet de las cosas (IoT)
Millones de dispositivos conectados (cámaras, electrodomésticos) generan flujos masivos de datos personales, de forma tal que, es complejo controlar su seguridad.
Transferencias internacionales de datos
Tras la anulación del Privacy Shield, las empresas usan cláusulas tipo aprobadas por la Comisión Europea para enviar datos fuera de la UE.
Concienciación global desigual
Si bien la UE y algunos países latinoamericanos tienen regulaciones avanzadas, en otros territorios la cultura de privacidad aún es incipiente.
Ransomware y ciberataques
En 2024, los ataques de ransomware aumentaron un 40 % según informes de ENISA, de forma que, las organizaciones deben preparar planes de respuesta y copias de seguridad seguras.
Proteger los datos es una manera efectiva de garantizar los derechos de los usuarios
A través de esta infografía de la Protección de Datos Personales y Garantías de derechos digitales, es posible incrementar la confianza de los usuarios, puesto que, si estos se encuentran informados, interactúan con mayor tranquilidad en Internet.
De tal manera, es conveniente cumplir con la normativa para facilitar auditorías y mostrar el compromiso con la privacidad, así como reducir riesgos mediante la adopción de buenas prácticas con las cuales minimizar vulnerabilidades.